De cuando en vez siempre les dejo un post de este tipo, para hacérles saber que sigo vivo, en alguna parte... sigo acá.
Y si... yo sé que casi ya no escribo acá, el caso es que he estado metido en otras cosas, por un momento pretendía lograr que este blog solo tratara cosas de informática, pero siempre termino comprendiendo que es mi rincón y que soy muy polifacético, soy un músico, soy un pensador, a veces demasiado analítico, a veces nada analítico, "aventado", a veces muy frío otras todo lo contrario, soy informático, geek, freakie, lunático (si, tengo mis lunas), me gusta seguir aprendiendo, saber un poco de todo y eso, hace un poco mas de un año me llevó a conseguirme una camarita, siempre quise comprarme una buena cámara! siempre me gustó eso de la fotografía! siempre quise saber como se "revelaban" las fotos!!! (no, aún no aprendí como...), asi que me la conseguí y comencé esta aventura de expresar mi punto de vista a través de mi lente (o lentes???)... así que... si se preguntan en qué anda Cisko, pues anda con una camarita colgada (por si les interesa, ocupo mi G+ como mi semi-portafolio http://stefanrivera.com/+ ), sigo siempre con las computadoras y la seguridad (es que creo que el chip informático nunca se puede quitar!), estoy también trabajando en algunos proyectos que en su momento espero comentarles (juegos + 3D y esas hierbas).
Así qué... sigo siempre por ahí viendo siempre que inventamos, intentado disfrutar esta vida al máximo como siempre, aprendiendo cada día mas... cualquier cosa, me encuentran G+ !!!
Saludos, abrazos y bendiciones en estas fiestas de fin de año y que el próximo año sea aún mejor!!!

lunes, diciembre 17, 2012


jueves, septiembre 20, 2012
34 y sigo aquí...

Hoy son 34 años los que cumplo y comienzo el camino tras los 35... como decía un amigo que me saludaba esta mañana "ya hacemos pausa, vemos hacia atras y ya hay unas cuantas huellas..." camino que hemos recorrido, dejando huellas, buenas o malas, pero huellas al fin...
Pienso en todo lo que he hecho, en todo lo que he logrado, lo que aun me falta por hacer, lo que he hecho bien, en lo que me he equivocado, pero aun con la cabeza y mi mirada hacia el cielo, sigo adelante...
Muchas cosas pasaron durante este año que pasó aún mas rápido que los anteriores, muchas cosas que marcaron mi vida, sigo creyendo en algunas cosas, otras que mi forma de verlas ha evolucionado y no las veo con los mismos ojos, pero sigo aqui...
Otro montón de cosas no han cambiado (quizá nunca lo hagan), pero lo importante es seguir.... cambiar si es necesario hacerlo, pero siempre para bien... no permitir que agentes externos cambien lo que realmente somos, nuestra esencia...
Hoy mi oficina está adornada -gracias a mis compañeros de trabajo por sus muestras de afecto, hasta un vocho me dibujaron :) :)- hoy mi vida comienza un año mas... pero siempre es un buen momento para detenerse y reflexionar, agradecer a todos los que han estado ahí (de una u otra forma, presencial o espiritualmente) brindando siempre sus muestras de aprecio, agradecer siempre a Dios por las oportunidades que me ha brindado y recordar que esto sigue, la vida sigue, este año he abrazado nuevas metas, he aprendido cosas nuevas, pero aun hay mucho por recorrer, aun hay muchos lugares que me gustaría conocer, aun hay muchas cosas que me gustaría aprender... aun hay muchos sueños que preciso realizar...
Aun sigo aqui...
Saludos!!!
viernes, mayo 04, 2012
Los hackers son malos!!!
Hoy por la mañana leía el articulo en hackplayers sobre un libro acerca de los "hackers" mas peligrosos del mundo y lo siento... pero solo pude pensar en esto:
De nuevo... Los "hackers" son malos! ladrones! delincuentes!... piratas cibernéticos. Me parece bien el libro mas no el enfoque que se dá en el video. Vamos, si bien es cierto que estos son "hackers malos" también los hay buenos... por que no se ve publicidad de la buena al estilo "Hey, yo descubrí un fallo de seguridad y le avisé a la compañia creadora del software para que lo arreglara y tu pudieras estar seguro. No, en realidad no cobre nada, lo hice porque era lo correcto".... algun dia, algun dia...
Saludos a los hackers malos y a los buenos por ahi!!!
****
This morning I read a post in hackplayers about a book regarding the most dangerous "hackers" in the world and I'm sorry... this is what just came to my mind:
Again... "hackers" are evil! thieves! offenders!!!... cyber pirates. The book looks good but not the focus given by the video. Come on, is true that there are "bad hackers" out there, but there are good ones too.. why don't we see good publicity like "Hey, I discovered a security flag and let the software's company knows about it so they can get it fixed and you could be sure. No, actually I didn't charge anything, I did it just because it was the right thing to do."... some day... some day.
Greetings to the bad and good hackers out there!!!
jueves, marzo 08, 2012
Estas seguro de estar seguro? (Chrome cayó primero)

“Esto demuestra que cualquier navegador, o cualquier software, puede ser hackeado si hay suficiente motivación y habilidad”.Nos comenta el maligno al respecto que la forma de comprobar las cosas en dicho concurso es haciendo que sin intervención del usuario, simplemente al ver una página web en el navegador, se ejecute la calculadora de windows, demostrando que practicamente puede ejecutar cualquier otra cosa.
Exploits 0 day, listas privadas compartiendo vulnerabilidades, empresas que venden dichas vulnerabilidades al gobierno... y tu realmente estas seguro de estar seguro con tu navegador?.... piensalo de nuevo.
Saludos!
martes, marzo 06, 2012
Pandalabs comprometida...
Asi es, después de todo un día donde la noticia ha sido que varios integrantes de LulZsec fueron entregados por colaboración de su propio lider quien colaboró con el FBI, la reacción no se ha hecho esperar y esta vez fue el turno de Pandalabs, quien, además de un deface masivo tuvo un intrusión bastante seria a juzgar por la información publicada en el mismo index defaced donde se pueden ver accesos de teamviewer, logmein, login de windows y varios usarios y passwords, tambien se menciona que se han colocado backdoors en el antivirus...
hello friends!
pandasecurity.com, better known for its shitty ANTIVIRUS WE HAVE BACKDOORED, has earning money working with Law Enforcement to lurk
and snitch on anonymous activists. they helped to jail 25 anonymous in different countries and they were actively participating
in our IRC channels trying to dox many others. Aside how clueless they are and how disgusting they look sucking police tiny dicks
and even how much fun we got when they are trying to sell IT security services xD that only helps to endanger people even more;
they contribute to bring activist to jail. activists, not even hackers. common people who are trying desperately to denounce
the injustices happening on their countries right now.
we should just say:
Aún a esta hora todavia se puede ver el deface... definitivamente, esta es la era de la cyberguerra...
Saludos y a ver si pandalabs saca algún comunicado oficial...
OWNED HARD

cybercrime.pandasecurity.com
antivirus-offers.pandasecurity.com
blog.cloudantivirus.com
cloudofficeprotection.pandasecurity.com
cloud.pandasecurity.com
cloudpartnercenter.pandasecurity.com
cloudprotectionbeta.pandasecurity.com.tar.gz
cloudprotection.pandasecurity.com
facebookfriends.pandasecurity.com
forgetsecurity.co.uk
forgetsecurity.co.za
forgetsecurity.es
go.pandasecurity.com
info.pandasecurity.com
information.pandasecurity.com
lavuelta.pandasecurity.com
maintenance.pandasecurity.com
momentos.pandasecurity.com
ondersteuning.pandasecurity.com
pandacompetition.pandasecurity.com
pandalabs.pandasecurity.com
prensa.pandasecurity.com
press.pandasecurity.com
promo.pandasecurity.com
protectyourfamily.pandasecurity.com
research.pandasecurity.com
securitytothecloud.pandasecurity.com
serviciospro.pandasecurity.com
servicos.pandasecurity.com
suporte.pandasecurity.com
techcenter.pandasecurity.com
uninstall.cloudantivirus.com
wiki.cloudantivirus.com
www.cnccs.es
www.forgetsecurity.de
www.forgetsecurity.se
lunes, marzo 05, 2012
En memoria de Kirlian...

Desde este humilde rincón no queremos olvidar a uno de los grandes amigos linuxeros quien en vida fuera fundador y presidente de la Asociación de Usuarios GNU/Linux de El Salvador, tu recuerdo no muere Kirlian, grande como siempre!!!
viernes, marzo 02, 2012
Huy, soy un pirata??!!! (De nuevas leyes y cierres de webs)
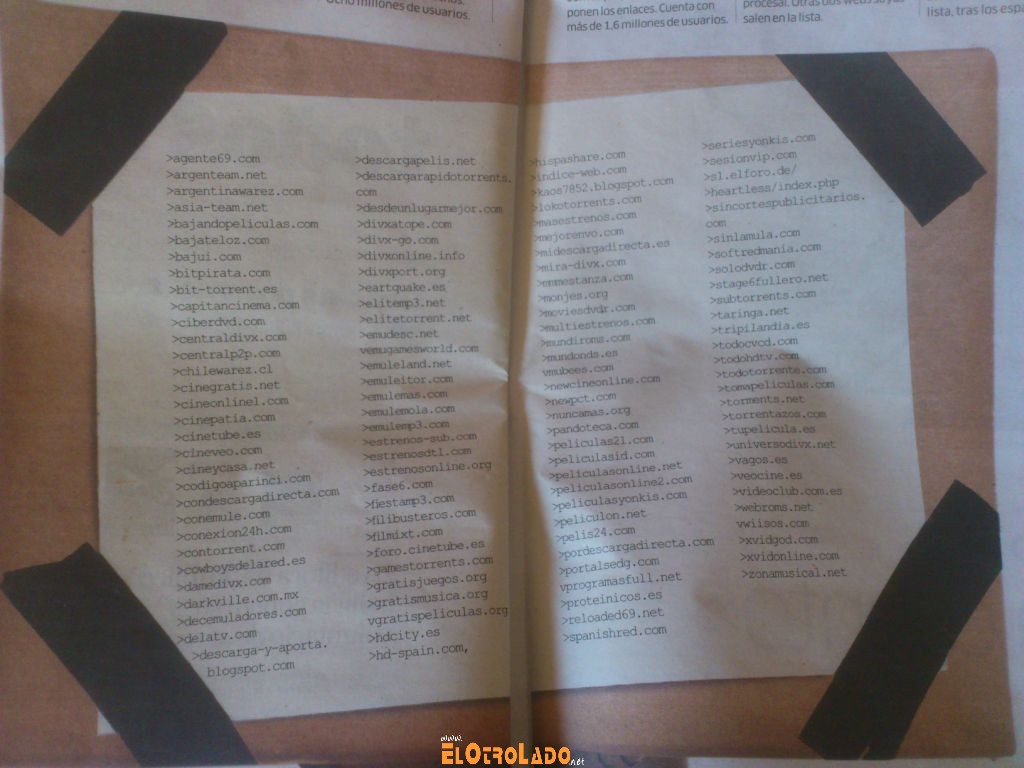
Vimos el caso de Megaupload que fue "clausurado" por, entre otras cosas "infracción de derechos de autor" sin importar que había gente que tenía sus archivos personales y había pagado por dicho servicio, otras webs han cerrado por temor a represalias en su contra.
El caso es que estas leyes obedecen a factores de poder y control en la red, hispashare ha hecho un recuento bastante bueno sobre como funciona la Ley Sinde y me llama la atención el siguiente párrafo:
"Bueno, pero esto irá contra páginas que ganan mucho dinero, ¿no?Hablando con alguien me decía que estaba bien que cerraran Megaupload porque ya era reconocido que distribuían mucha piratería, aunque no eran ellos directamente sino los usuarios, ellos estaban al tanto de lo que pasaba...
Ni siquiera es necesario que ganen algo de dinero. El reglamento aclara que se podrá dirigir el procedimiento contra un responsable de un servicio de la sociedad de la información tanto si actúa con ánimo de lucro como si no. En este último caso se pide que haya causado un daño patrimonial al titular de los derechos “o sea susceptible” de causarlo, lo que es una formulación lo suficientemente genérica como para dar cabida a prácticamente cualquiera."
Estoy de acuerdo?... hmmm.... si y no.... si hablamos de la piratería per sé, es muy probable, pero la forma de proceder es la que sienta un mal precedente. Según el párrafo anterior, si yo subo una imagen, video, musica a mi web porque me gustó y quise compartirla con todos ustedes, me hace eso un pirata?, alguien puede sentirse ofendido y me puede demandar haciendo que mi web cierre simplemente porque si, sin exponer el caso ante un juez sino ante una "comisión" y me dan un par de dias para que elimine el contenido, pero igual, si lo borro, implicitamente estoy aceptando que he cometido el delito, asi que ya quedo en la lista negra aunque no haya querido lucrarme subiendo esa imagen/audio/video, el simple hecho de subirla bastaría para considerarme como pirata.
Que es pirateria entonces?
Segun la pagina luchacontralapirateria el concepto es, sin haber una definición " legal":
"todo acto de violación del derecho de autor, bien sea por la obtención y distribución de copias sin la previa autorización expresa del autor, o bien por la comunicación pública y puesta a disposición de contenidos de manera ilegal. Igualmente la introducción de mercancía pirata a un territorio. Tal circunstancia puede comprender la violación de derechos morales y patrimoniales."Bajo ese concepto, no importa si obtienes lucro o no, si lo compartes, eres pirata (Si, yo también pensaba que siempre y cuando no buscara hacer plata de esto, no era pirata). Si lo publicas o facilitas su obtención, eres pirata... hmmm estoy ya se pone feo no? quien va a querer publicar algo en su web y que lo llamen pirata y se haga "delincuente", si en tu facebook compartes un video/canción de Youtube, eres pirata, si posteas un link o algun usuario de tu web deja en un comentario un link y tu no lo quitas, también eres pirata.
Estarían estas medidas erradicando la "piratería" realmente?
Hispashare ha dado un aviso y en un parrafo menciona lo siguiente:
Parece una medida fácil de efectuar... o fácilmente podemos volver a los canales privados de IRC y de igual forma se pueden compartir los contenidos sin temor a represalias, también esto es fácil no? Pero, si las medidas son "fáciles", será que los que promueven estas leyes no se han dado cuenta de ello o yo me estoy perdiendo en algún vacío "legal"?
Cuánto de lo que hoy sabes lo aprendiste en internet? En mi caso... la gran mayoría, solo piensa que si esto sigue así todo ese conocimiento podría no estar a tu disposición... te afecta esto?
El internet ha sido desde sus inicios un lugar donde la información fluye libremente.... y ese creo que ha sido el problema para los grandes, mas que solo la "piratería", el internet está fuera de su jurisdicción, fuera de su "control"... por mas que lo han intentado no lo han conseguido... simplemente el internet es de todos y para todos y estoy convencido que seguirán intentando regular/restringir lo que fluye por estos cables que nos llevan conocimiento, pero hay muchos mas que peleamos porque siga siendo como fue desde un inicio: Libre!
Hispashare ha dado un aviso y en un parrafo menciona lo siguiente:
"HispaShare no incumple la ley de propiedad intelectual, no aloja ningún tipo de archivo, tampoco enlaza a archivos, no es más que un directorio que recopila elinks, con ellos un programa permite a particulares ponerse en contacto para intercambiar información. Es decir, ni un solo byte de esos archivos pasa por nuestra web. Nuestra intención nunca ha sido dañar al cine por lo que no permitimos elinks de “screeners” (películas grabadas en salas de cine) y la gran mayoría de títulos de nuestra página están descatalogados de modo que sería imposible conseguirlos en tiendas o videoclubs. En cuanto al cine español, si lo pagamos con nuestros impuestos, debería ser de dominio público."
Hmmm... según la denifición "no legal" de piratería, ha puesto a disposición pública contenidos de manera "ilegal", asi que sí, también son piratas... pero entonces Hispashare pone el siguiente párrafo como medida:
"Cread una cuenta de usuario en HispaShare.com: de este modo podremos ponernos en contacto contigo. También podría ocurrir que cerráramos la página al público y la convirtiéramos en privada de modo que únicamente puedan acceder los usuarios registrados."Ok, si soy pirata por hacer "publico" los enlaces, si hago mi sitio privado (Incluyendo "disclaimers" como se hacía antes?) entonces dejaría de ser un pirata?
Parece una medida fácil de efectuar... o fácilmente podemos volver a los canales privados de IRC y de igual forma se pueden compartir los contenidos sin temor a represalias, también esto es fácil no? Pero, si las medidas son "fáciles", será que los que promueven estas leyes no se han dado cuenta de ello o yo me estoy perdiendo en algún vacío "legal"?
Cuánto de lo que hoy sabes lo aprendiste en internet? En mi caso... la gran mayoría, solo piensa que si esto sigue así todo ese conocimiento podría no estar a tu disposición... te afecta esto?
El internet ha sido desde sus inicios un lugar donde la información fluye libremente.... y ese creo que ha sido el problema para los grandes, mas que solo la "piratería", el internet está fuera de su jurisdicción, fuera de su "control"... por mas que lo han intentado no lo han conseguido... simplemente el internet es de todos y para todos y estoy convencido que seguirán intentando regular/restringir lo que fluye por estos cables que nos llevan conocimiento, pero hay muchos mas que peleamos porque siga siendo como fue desde un inicio: Libre!
Y tu... eres pirata?
lunes, febrero 27, 2012
Hacking de Aplicaciones Web: SQL Injection
No, no, no y no... este blog no está muerto aunque algo pálido, sigue con vida, lamento mucho estar tan ausente, la verdad si que me hace falta escribir por aca, pero como el tiempo ya no lo hacen como antes, pero ahi vamos.
Esta mañana me encuentro con la nota de Chema sobre un libro que a mas de alguno le va a parecer mas que interesante, necesario de tener y es que para hablar sobre el tema, nadie mejor que "el maligno". Los dejo con parte de la publicidad del libro en Informatica 64:
"Visto lo visto, no es de extrañar que los programas contengan fallos, errores, que, bajo determinadas circunstancias los hagan funcionar de forma extraña. Que los conviertan en algo para lo que no estaban diseñados. Aquí es donde entran en juego los posibles atacantes. Pentesters, auditores,... y ciberdelincuentes. Para la organización, mejor que sea uno de los primeros que uno de los últimos. Pero para la aplicación, que no entra en valorar intenciones, no hay diferencia entre ellos. Simplemente, son usuarios."
Así que sin mas, les dejo el enlace del post de Chema y el link para adquirir el libro:
Salud!!!
lunes, octubre 10, 2011
Facebook e Ingeniería social
Ya anteriormente hemos hablado un poco sobre la importancia/delicadez de obtener información sensible (personal, detalles de tu computadora, rutas de red, etc.) y es que es aquí donde comienza la Ingeniería Social, a través de la cual se pretende conseguir mas información, engañar al usuario o cualquier otra treta, no solo con el fin de hacer una intrusión, sino que pueden ser muchas razones mas, lo cual trasciende incluso a la (in)seguridad física, no solo informática.
Muchos casos se han oído sobre los "secuestros express" o sobre la extorsiones por teléfono (las cuales muchas veces no se trata mas que agarrar un teléfono de la guía telefónica y ver si alguien cae) y es que últimamente todo se hace mas fácil por computadora y mas aún con FaceBook. Hay una infinidad de perfiles que están completamente públicos, añaden personas que no conocen, brinda detalles de hacia a donde se dirigen, con quienes van, etc., postean fotos personales detallando a sus familiares, que hacen, donde les gusta ir, etc.... y si a esto le agregamos mucha gente malintencionada... la cosa se pone fea.
Recién esta mañana leí en Hackplayers sobre una herramienta llamada fbpwn que lo que hace es justamente eso: Ingeniería Social en Facebook, recopilando fotos, etiquetas y otra información que pudiera ser usada para los fines antes mencionados.
Así que ya saben... precauciones con sus perfiles, con la información que publican en twitter, facebook, foursquare, g+ y similares... abusados para tomarse el tiempo y detallar bien sus opciones de privacidad.
Saludos!!!
martes, septiembre 20, 2011
33 y contando....

Los días son cada vez mas cortos, al tiempo ya no lo hacen como antes y las horas ya no duran lo mismo.
Desde este rincón, como siempre ha sido mi costumbre, agradezco primero a Dios, mi Padre, por concederme un año mas de vida, por enseñarme y amarme tanto, por estar siempre conmigo a pesar de las circunstancias, a pesar de cuánto le falle, por amarme muy sobre todas las cosas... Gracias Papá!
Gracias también a mi familia por estar siempre conmigo, por sus muestras de cariño muy a nuestra forma :).
Gracias también a todos los amigos que tengo a mi alrededor, a lo que considero mis hermanos y hermanas, gracias por todas sus bendiciones y buenos deseos para éste su servidor, gracias por estar siempre ahi, por tomarse el tiempo día a día para leer mis locuras, comentar mis tonteras, por "aylaykear" mis comentarios, se les agradece en cantidades industriales.
Gracias a todos y seguimos adelante!!!
Y aunque, con un poco menos de actividad, este blog sigue vivo, lo que pasa es que como puse al principio, el tiempo se nos acorta cuando seguimos avanzando por esta vida y adquirimos mas responsabilidades...
A todos: Se les quiere y sigo por acá!!!
Bendiciones y gracias por estar ahi!
Saludos!
jueves, agosto 25, 2011
Steve Jobs renunció...

La noticia ya se puede leer en varios lugares de internet:

Un hombre bastante emblemático, siempre se le vió vestir sus jeans, camisa negra y tenis. Visionario, tomador de riesgos (aventado, como diríamos...), que llevó a Apple a un lugar de respeto entre las compañías de informática, sigue la pregunta si Apple será capaz de mantenerse, muchos dicen que si, muchos lo dudan, lo cierto es que Steve Jobs forma parte de la historia de la informática.
viernes, agosto 19, 2011
This is your Life (Esta es tu vida)

Lo vi en una página y me gustó...
The holstee manifesto:
"This is your life. Do what you love, and do it often. If you don’t like something, change it. If you don’t like your job, quit. If you don’t have enough time, stop watching TV. If you are looking for the love of your life, stop; they will be waiting for you when you start doing things you love. Stop over analyzing, life is simple. All emotions are beautiful. When you eat, appreciate every last bite. Open your mind, arms, and heart to new things and people, we are united in our differences. Ask the next person you see what their passion is, and share your inspiring dream with them. Travel often; getting lost will help you find yourself. Some opportunities only come once; seize them. Life is about the people you meet and the things you create with them, so go out and start creating. Live your dream, and wear your passion. Life is short."
"Esta es tu vida. Has lo que amas, y hazlo a menudo. Si no te gusta algo, cámbialo. Si no te gusta tu trabajo, renuncia. Si no tienes suficiente tiempo, deja de ver TV. Si estas buscando el amor de tu vida, detente; ellos estará esperando por ti cuando comiences a hacer las cosas que amas. Deja de sobre-analizar, la vida es simple. Todas las emociones son hermosas. Cuando comas, aprecia cada ultima mordida. Abre tu mente, brazos y corazón a nuevas cosas y personas, estamos unidos por nuestras diferencias. Pregúntale a la próxima persona que veas cuál es su pasión y comparte tu sueño inspirador con ellas. viaja seguido; perderte te ayudará a encontrarte a ti mismo. Algunas oportunidades se dan una sola vez; apodérate de ellas. La vida es sobre la gente que conoces y las cosas que haces/creas con ellas, así que sal y comienza a crear. Vive tu sueño y viste tu pasión. La vida es corta.
martes, agosto 16, 2011
Happy Debian Day!

Hoy cumple años mi querido sistema operativo y como todos los años se celebra a nivel mundial, veremos si hay algo para SV!
Saludos y happy Debian Day!!!
miércoles, julio 06, 2011
Otra tanda mas de sitios vulnerables SQL injection
 Y bueno... como mencioné en mi post anterior.. continué con mis auditorias ad-honorem y encontré otro desarrollador de paginas webs que también tenía sus sitios vulnerables a SQL, algunos blind, otros SQL en su estado natural ;) pero el caso de este último proveedor es que los sitios afectados son en su mayoría televisoras y radios streaming nacionales entre otras organizaciones y empresas. Ayer mismo por la noche di el respectivo aviso a la empresa desarrolladora y a un cliente, todavia a esta hora no recibo respuesta de ninguno... asi que bueno, a ver que tal.
El caso es que ya se hacen muchos sitios web que estan ahi simplemente siendo vulnerables... que tanto se está tomando en serio la seguridad a la hora de desarrollar un sitio web? cuanto script kiddie no hay por ahi buscando la oportunidad de hacer "defaces"... ya no se hace tan raro verlos realmente...
Un saludo y buxos programadores!!!
martes, mayo 31, 2011
Mas sitios con SQLi in the wild
 Tiempo ha, reportaba varios sitios de una misma empresa desarrolladora de páginas web que eran vulnerables tanto a SQLi como a BSQLi, el caso es que alguien en el FB tiraba una pregunta sobre desarrolladores de páginas web y ahi salían varias opciones de desarrolladores... que maña la mía y es que como decían por ahi, no se quitan las ganas de andar poniendo una comilla por ahi, por alla, and 1=0 etc. etc. etc. el caso es que lamentablemente encontré un desarrollador y muchos sitios desarrollados afectados tambien por ambos casos SQLi y BSQLi, comencé a hacer las pruebas respectivas y creo que casi (todos?) los sitios desarrollados eran vulnerables y dije lamentablemente, porque en realidad son muchos sitios y el desarrollador resultó ser un conocido mío, no quise seguir viendo hasta donde mas llegaba el hilito, pero seguro se descosía toda la camisa, así que después de determinar las metodologías de explotación sin mas, le avisé, creo que tomará un buen tiempo (si es que se hace, usualmente ya no se invierte mas tiempo en clientes antiguos -logicamente por falta de recursos-) en que estos sitios sean sanitizados como es debido. Espero luego y con mas tiempo hacer otro par de auditorías "ad-honorem" a otros desarrolladores para ver que encontramos... Saludos y ojo con sus variables!!!
viernes, mayo 20, 2011
La Jeringa ve la luz...
Hace un tiempo ya desde que comentaba acerca de esta herramienta... y bueno, la estaba preparando para que viera la luz junto con el manualito de blind sql injection, pero ultimamente les he quedado pendiente con el tiempo para poder terminarlo y ya le debia esta herramienta a un amigo por ahi, asi que por aca les dejo la jeringa que no es mas que una prueba del concepto atras de blind sql injection, un script hecho en perl y por el momento esto es lo unico que hace (no esperen mucho, esta muy beta):
- Comprueba si existe vulnerabilidad, esto lo hace mediante hash utilizando la funcion en linux md5sum.
- Verifica la version de base de datos MySql (si es 4 o 5, ya que solo continua si es 5).
- Si la version es 5 procede a hacer las peticiones a ciegas para obtener: Longitud del nombre de la BD, nombre de la BD y cantidad de tablas en la BD.
Sencillo... pero encierra la tecnica a utilizar para seguir obteniendo mas informacion, asi como tambien hace uso del proceso de booleanizacion para evitar una cantidad enorme de peticiones.
Espero luego ampliar un poco mas sobre el tema, por el momento ahi se las dejo... como usarla?
srivera@BlackAvenger:~/Escritorio$ perl jeringa.pl "http://www.###./?art=1234"
Obteniendo hashes...
Hash verdadero: 6f337c327ce461481c36b628613300b2
Hash falso: 3db42bb78dc0eb0c61468d6e20e1b5cd
Hashes son diferentes, posible vulnerabilidad de inyeccion
-----
Obteniendo version de BD...
Version 5 de MySQL, excelente obtengamos mas información!
-----
Obteniendo longitud del nombre de la BD...1,2,3,4,5,6,7,8,9
El nombre de la BD tiene 9 caracteres
Obteniendo el nombre de la BD...
#########
-----
Obteniendo cantidad de tablas que tiene la BD...1,2,3,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28
La BD tiene 28 tablas
Al final genera un archivo log con todas las pruebas que realizo para su posterior estudio.
Saludos y que la disfruten, cualquier comentario o critica sera bien recibida!!!
**Editado**
Recomiendo las lecturas anteriores:
Injeccion SQL Basico I/II
Injeccion SQL Basico II/II
martes, mayo 10, 2011
BackTrack 5 Codename Revolution
Este día se está liberando la ya muy conocida distribución linux orientada a pruebas de intrusión e (in)seguridad informática, bajo el nombre código Revolution.
Siempre siendo Open Source, con soporte para 32 y 64 bits... ahora tambien para arquitectura ARM, con escritorios KDE, Gnome y Fluxbox.
Definitivamente tienes que descargarlo si estas en la scene...
http://www.backtrack-linux.org/
Siempre siendo Open Source, con soporte para 32 y 64 bits... ahora tambien para arquitectura ARM, con escritorios KDE, Gnome y Fluxbox.
Definitivamente tienes que descargarlo si estas en la scene...
BackTrack 5 - Penetration Testing Distribution from Offensive Security on Vimeo.
http://www.backtrack-linux.org/
martes, mayo 03, 2011
Encontrá al antiguo camaleon.... back to the source!
**Post personal**
Siempre que me refiero a mi como "el camaleón" es en cuanto a mi área de informática.. sin embargo un gran amigo mio (@Ziggy un abrazo!) me daba ese consejo: "Tenes que buscar al antiguo camaleón"... haciendo referencia a mi "yo" anterior... ese "yo" estable que alguna vez fui...
De donde sale esto?
Bueno, quienes leen mi FB o mi twitter se habrán dado cuenta que estoy pasando por una etapa de muchos cambios en mi vida, muchos de mis post / comentarios dejan notar mi inestabilidad, mis preguntas sin responder... mi... dolor?
He tomado varias decisiones muy trascendentales en mi vida, no ha sido fácil... sin embargo sigo adelante con ellas, como siempre he sido, decidido en lo que hago sin importar los tropiezos que encuentre en el camino, sigo adelante (Si, a veces soy algo "cuero de chucho").
Desde aquí quiero agradecer a ustedes mis amig@s que incondicionalmente me han mostrado su apoyo, que, aunque no comparten mis decisiones, tampoco me han juzgado... les agradezco de corazón a ustedes que han sido mi familia, que a pesar que no les he contado todo lo que me pasa (si, soy muy reservado... lo saben....) se han mantenido cerca haciéndome ver que están ahí... gracias porque sin yo pedirlo, me han abierto la puerta de su casa y me han dado un lugar donde estar, gracias por ese cariño y amistad sincera que no tengo palabras para agradecer. Gracias a ustedes, mis hermanos que sé que ya se sienten aludidos por estas sinceras palabras.
Sigo adelante... en busca de ese consejo, intentando ver en que momento alguna decisión que tomé tornó inestable mi vida... sin embargo, aún no logro verla.
Al hacer un stop en mi vida, pensando en cual será mi siguiente paso antes de darlo, me doy cuenta, gracias a todas sus palabras amig@s mios... que me he equivocado en muchas cosas que llegué a pensar sumido en mi depresión... en esos últimos días me perdí en mi tristeza... y me olvidé de mi mismo (si... tambien saben que suelo hacerlo facilmente), fueron ustedes los que me hicieron ver que estaba volando muy bajo y agradezco sus palabras de aliento, cariño, consuelo, palabras de Dios a través de sus vidas... de nuevo, les agradezco que estén siempre ahí... en el momento justo.
Hace un par de semanas caminando en la playa le preguntaba muchas cosas a Dios, no le reclamaba nada... solo que en mi tristeza llegué a perder la visión de mi mismo... le pedí a Dios algo que no debí... Dios simplemente guardó silencio, me dejó hablar y me escuchó. Poco a poco estos últimos días el ha ido respondiéndome y he ido recuperando esa visión que había perdido... y lo que soy para El.
Gracias por dejarse usar, gracias porque algunos a pesar de estar lejos fisicamente, estan muy metidos en mi corazon y siempre han estado cerca, gracias por sus palabras... que Dios bendiga sus vidas!!!
Mientras, yo sigo mi camino con mas fuerzas, sabiendo que también Dios sigue ahí incondicionalmente, hoy sigo con la frente en alto, hoy sigo pidiéndo de su sabiduría, hoy decido seguir adelante sabiendo que nunca he estado y nunca estaré solo.
Simplemente... G R A C I A S!!!
jueves, abril 14, 2011
Honeypots...
Según la Wikipedia...
Se denomina honeypot al software o conjunto de computadores cuya intención es atraer a atacantes, simulando ser sistemas vulnerables o débiles a los ataques. Es una herramienta de seguridad informática utilizada para recoger información sobre los atacantes y sus técnicas. Los honeypots pueden distraer a los atacantes de las máquinas más importantes del sistema, y advertir rápidamente al administrador del sistema de un ataque, además de permitir un examen en profundidad del atacante, durante y después del ataque al honeypot.Y también tomado de mi lectura matutina, acá les dejo el post de La guarida del Mal explicando como hacen un honeypot de lo mas básico usando Netcat (realmente... es una navaja suiza en informática!) Saludos!
Milw0rm y Inj3ct0r se fusionan en 1337db
*Post xpress*
Esta mañana leía en hackplayers sobre la fusión de Milw0rm e Inj3ct0r, dando origen a 1337db que de seguro será una mayor y mejorada base de datos de exploits... así que, ahi les dejo el dato!
Saludos!
Esta mañana leía en hackplayers sobre la fusión de Milw0rm e Inj3ct0r, dando origen a 1337db que de seguro será una mayor y mejorada base de datos de exploits... así que, ahi les dejo el dato!
Saludos!
Suscribirse a:
Entradas (Atom)